ハッカーというと、高度な技術で企業に侵入し、巨額の身代金を手にするプロ集団を想像しませんか?
ところが、今回のお名前.com VPS事件を調べていくと、どうにも腑に落ちない点があります。
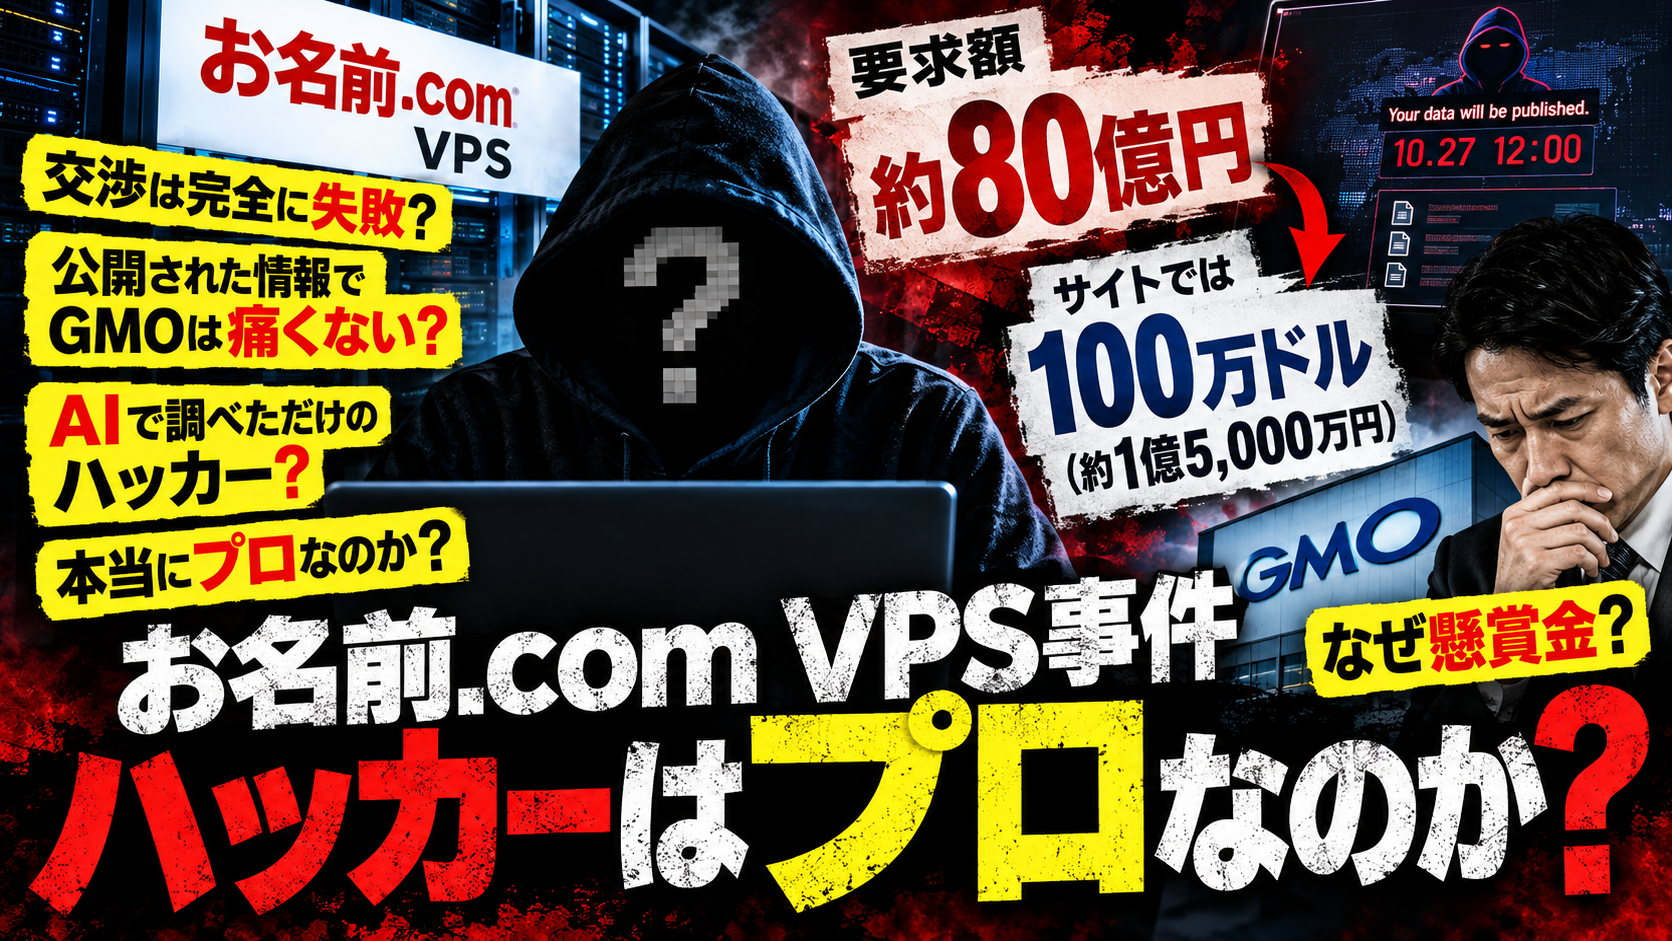
約80億円という金銭要求に、100万ドルという別の数字。個人情報を公開しても、GMOが支払う補償金には上限がある。そして、セキュリティ上の問題が指摘されるGMOが、犯人の情報を集めるために100万ドルの懸賞金を用意しました。
いったい、誰が得をして、誰が損をしているのでしょうか?
今回は、事件の事実を確認するだけでなく、攻撃者の行動をビジネスという視点から考えてみます。
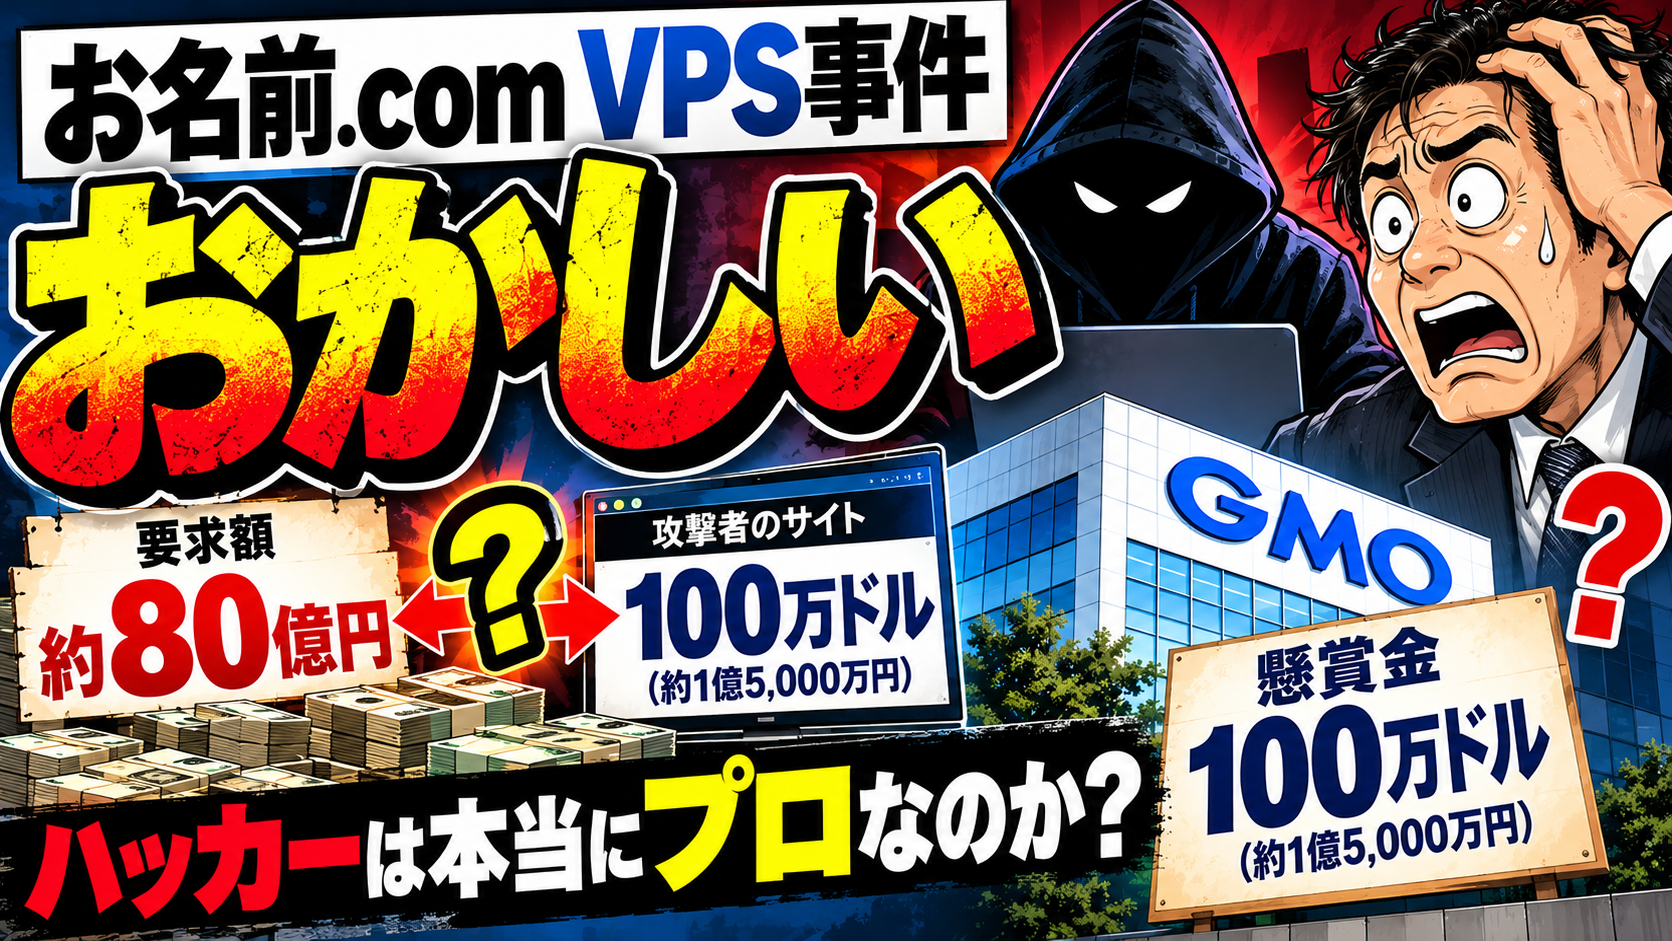
🤔 約80億円から100万ドル?この金額交渉は不自然ではないか
報じられている脅迫メールの要求額は約80億円。一方、攻撃者側のサイトには100万ドルという数字も掲げられていたとされています。1ドル150円なら約1億5000万円。約80億円と比べれば、50分の1程度です。
もちろん、両者が同じ条件の要求なのか、金額が変更されたのかは分かっていません。しかし、これほど大きな差があるのは気になります。
最初に高額を要求し、交渉で引き下げる手法はあります。ただ、今回の数字が何を意味するのかは不明です。交渉がうまく進まず、要求額を変えたのでしょうか。それとも、最初から現実的な金額を考えていなかったのでしょうか。
攻撃者が金銭目的のプロ集団なら、要求額や交渉の進め方にも計算があるはずです。ところが、公開情報だけを見ると、その計算が見えにくい。ここが最初の疑問です。
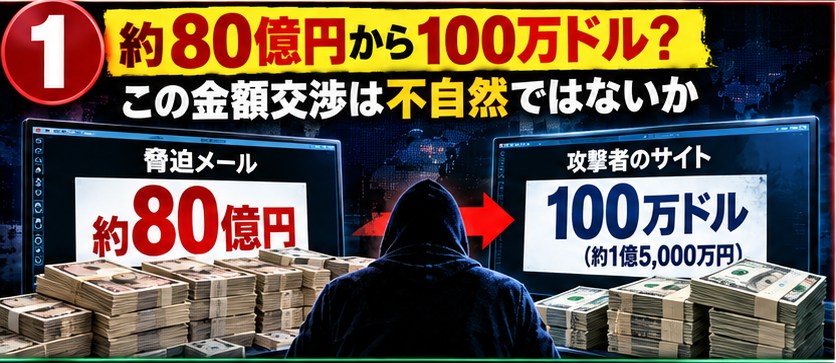
😏 個人情報を公開しても、GMOへの打撃は限定的なのか
攻撃者は10月27日に顧客情報の公開を実行しました。しかし、情報を公開すれば、GMOが要求に応じるとは限りません。
GMOは、情報が公開された利用者に対して、1公開につき上限300万円の特別お見舞金を発表しています。もちろん、これは情報流出による損害のすべてを意味する金額ではありません。企業の信用や調査対応など、金額だけでは測れない影響もあります。
それでも、攻撃者が「情報を公開すればGMOに大きな追加負担が生じ、金銭要求に応じざるを得なくなる」と考えていたのなら、その目論見は失敗したといえるのではないでしょうか?
利用者にとって情報流出は深刻です。しかし、被害者が増えることと、攻撃者が利益を得ることは別問題です。情報公開が交渉材料としてどれほど有効だったのか、疑問が残ります。
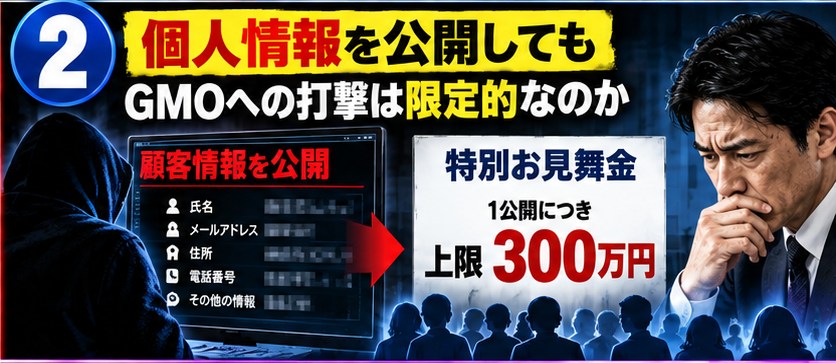
😮 GMOのセキュリティ問題なのに、懸賞金100万ドルとは何なのか
GMOは犯人の特定や事件の解明につながる情報を集めるため、総額100万ドルを上限とする懸賞金制度を設けました。
しかし、今回の事件で問われているのは、攻撃者の責任だけではありません。GMO自身も、システムにセキュリティ上の問題があったことを認めています。
犯人を捕まえることは重要ですが、それで侵入を許した原因まで解決するわけではありません。懸賞金で外部から情報を集める一方、サービス側の問題はどこまで解明されているのでしょうか?
懸賞金の設置は、内部調査だけでは得られない情報を集める合理的な手段とも考えられます。ただ、利用者からすれば、犯人捜しと同じくらい、原因の解明と再発防止も重要です。
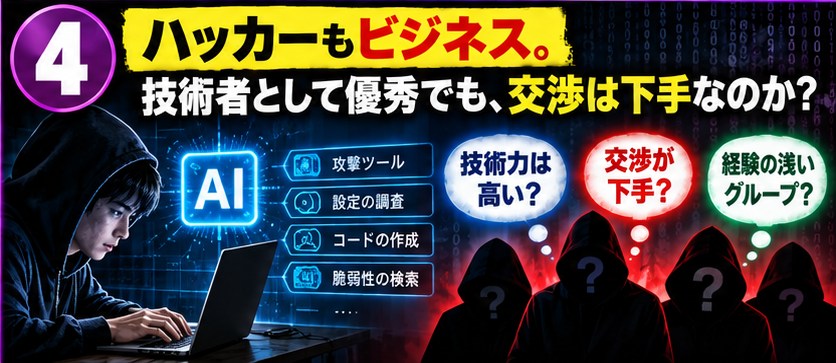
😱ハッカーもビジネス。技術者?交渉は下手?
ここまでの疑問をまとめると、攻撃者の技術力と交渉能力は別なのではないか、という仮説が浮かびます。
既存の攻撃ツールや生成AIを使い、調べながら攻撃を進めたグループだった可能性も考えられます。もちろん、今回AIが使われたという証拠はありませんし、攻撃者の技術力を判断できるだけの情報も不足しています。
ただ、金銭目的の犯罪をビジネスとして考えるなら、侵入に成功するだけでは不十分です。利益を得るための交渉が必要になります。
個人情報を分析し続けるにも手間がかかります。金銭を得られないまま公開を続ければ、コストが増え、捜査の手がかりを残す可能性もあります。
高度な技術を持つプロ集団なのか。それとも、侵入には成功したものの、恐喝の進め方を十分に計算できていないグループなのか。
もしかすると、AIを使ってハッキングしただけの大学生や高校生の可能性も否定はできません。
今回の事件は、攻撃者の行動が本当に合理的だったのかという点でも、疑問が残る事件です。
😐 結局、ハッカーはプロなのか?現時点での判断
ここまでの内容を整理すると、今回の事件について、現時点で確実に言えることと、まだ分からないことが見えてきます。
確認できているのは、顧客のサーバー環境への不正プログラムの設置、顧客情報の外部持ち出し、金銭要求、そして攻撃者側による情報公開です。 一方、侵入経路や攻撃者の技術水準、具体的な人数や属性、金銭以外の動機については、判断材料が不足しています。
被害の規模が大きいからといって「高度なプロ集団に違いない」と決めつけることもできません。
投資家やトレーダーにとっても、今回の事件は他人事ではありません。取引口座の認証情報が不正に利用されれば、相場の変動とは無関係に資産を失う危険があります。
ただし、誤解してはいけないのは、今回の事件は、お名前.com のセキュリティが原因であり、家のパソコンでも同様にパスワードが流出するということではありません。
できる対策はする必要がありますが、過剰に危険を煽るような情報には注意が必要です。